
Wird eine kritische Sicherheitslücke in einer weitverbreiteten Serverkomponente bekannt, zählt vor allem eines: schnell und kontrolliert zu handeln. Besonders für Unternehmen, die Webseiten, Onlineshops oder andere webbasierte Anwendungen betreiben, können solche Schwachstellen ein erhebliches Sicherheitsrisiko darstellen.
Auch eine kürzlich bekannt gewordene Sicherheitslücke hat uns veranlasst, sämtliche von uns betreuten Systeme unmittelbar zu überprüfen und entsprechende Vorsichtsmaßnahmen einzuleiten.
Der Vorfall zeigt, wie wichtig ein durchdachtes Sicherheitskonzept ist und welche Rolle eine vorgeschaltete Web Application Firewall (WAF) dabei spielt.
Sofortige Überprüfung und vorsorgliche Schutzmaßnahmen
Unmittelbar nach Bekanntwerden der PHP Sicherheitslücke haben wir sämtliche von uns betreuten Systeme überprüft und notwendige Sicherheitsmaßnahmen eingeleitet. Dazu gehörte auch, potenziell betroffene Systeme vorsorglich vom Netz zu nehmen, um mögliche Angriffe bereits im Vorfeld zu verhindern.
Ein Großteil unserer Kunden nutzt bereits Cloudflare oder betreibt seine Systeme bei größeren Hosting-Anbietern auf sogenannten Managed Servern.
Bei einem Managed Server übernimmt der Hosting-Anbieter wesentliche Aufgaben der technischen Serververwaltung. Dazu gehören in der Regel auch die Installation sicherheitsrelevanter Updates und die Umsetzung geeigneter Schutzmaßnahmen. Für unsere Kunden bestand nach dem damaligen Kenntnisstand daher kein konkreter Anlass zur Sorge.
Kunden, deren Webserver unmittelbar durch uns betreut werden, wurden persönlich informiert. Nach Veröffentlichung und Installation der ersten Sicherheitsupdates konnten wir auch für diese Systeme weitestgehend Entwarnung geben.
Warum Sicherheitsupdates allein nicht ausreichen
Regelmäßige Sicherheitsupdates gehören zu den wichtigsten Grundlagen eines sicheren Serverbetriebs. Allerdings entsteht bei neu entdeckten Sicherheitslücken häufig ein kritisches Zeitfenster: Zwischen der Bekanntgabe einer Schwachstelle und der Bereitstellung beziehungsweise Installation eines geeigneten Updates können Stunden oder sogar Tage vergehen. In dieser Zeit können betroffene Systeme unter Umständen bereits angegriffen werden.
Besonders kritisch sind sogenannte Zero-Day-Sicherheitslücken. Dabei handelt es sich um Schwachstellen, für die zum Zeitpunkt ihrer Entdeckung oder Ausnutzung noch kein wirksames Sicherheitsupdate verfügbar ist. Deshalb sollte die Absicherung einer Webseite oder eines Onlineshops nicht ausschließlich von der Aktualität der eingesetzten Software abhängen.
Eine zusätzliche Schutzebene kann helfen, bekannte Angriffsmuster bereits abzuwehren, bevor sie den eigentlichen Webserver erreichen.
Was ist eine Web Application Firewall (WAF)?
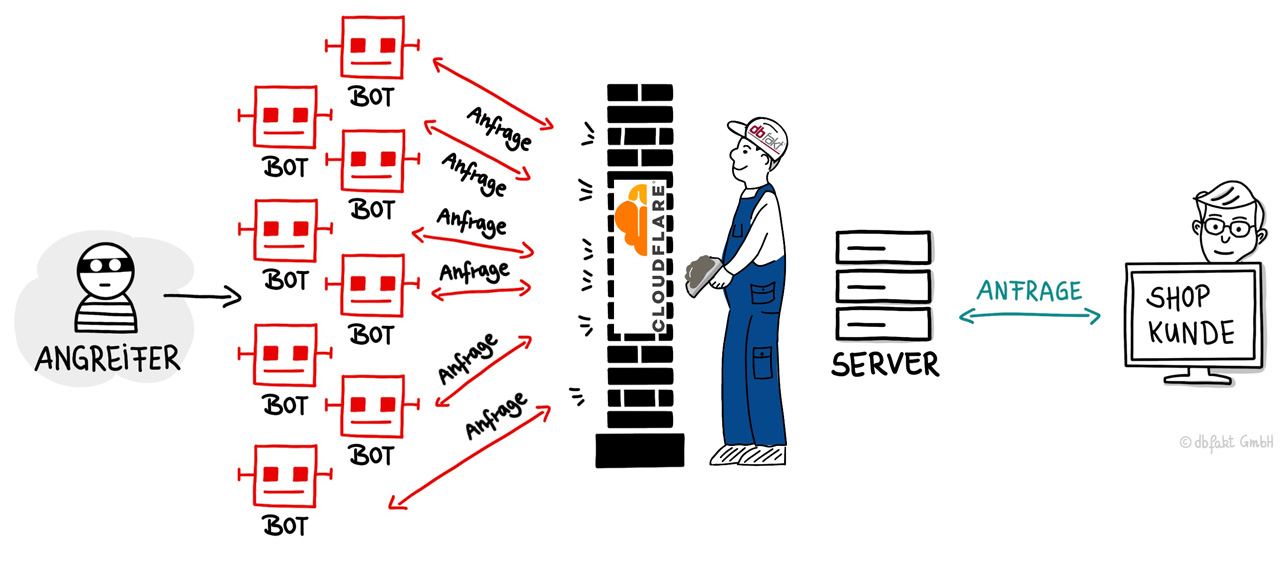
Eine Web Application Firewall ist eine Sicherheitslösung, die den Datenverkehr zwischen Besuchern und einer Webseite beziehungsweise Webanwendung überprüft. Sie analysiert eingehende Anfragen und kann verdächtige oder schädliche Zugriffe anhand definierter Sicherheitsregeln erkennen und blockieren.
Prüft eingehende Anfragen und filtert verdächtigen Datenverkehr
(Vereinfachte Darstellung einer vorgeschalteten Web Application Firewall)
Typische Angriffe, gegen die eine WAF Schutz bieten kann, sind beispielsweise:
SQL-Injection:
Manipulierte Eingaben, mit denen Angreifer versuchen, auf Datenbanken zuzugreifen
Cross-Site-Scripting (XSS):
Einschleusen schädlicher Skripte in Webseiten.
Automatisierte Angriffe:
Bots, die gezielt nach bekannten Schwachstellen suchen.
Angriffe auf bekannte Sicherheitslücken:
Blockierung bestimmter Angriffsmuster, auch wenn ein vollständiges Softwareupdate noch aussteht.
Eine WAF ersetzt allerdings weder Sicherheitsupdates noch eine sorgfältige Serverkonfiguration. Sie ergänzt bestehende Sicherheitsmaßnahmen um eine weitere Schutzebene.
Cloudflare als zusätzliche Sicherheitsebene
Ein bekannter Anbieter entsprechender Sicherheitslösungen ist Cloudflare. Cloudflare kann als vorgeschalteter Dienst zwischen den Besuchern einer Webseite und dem eigentlichen Webserver eingesetzt werden. Dadurch können schädliche Anfragen bereits abgefangen werden, bevor sie die Infrastruktur des Unternehmens erreichen.
Ein wesentlicher Vorteil liegt darin, dass Cloudflare bei neu bekannt gewordenen Sicherheitslücken häufig sehr schnell zusätzliche Schutzregeln bereitstellt. Auch bei dem aktuellen Sicherheitsvorfall gehörte Cloudflare zu den ersten Anbietern, die entsprechende Schutzmaßnahmen zur Abwehr möglicher Angriffe veröffentlichten.
Für Unternehmen bedeutet dies, dass sie unter Umständen bereits geschützt werden können, während die Hersteller der betroffenen Software noch an Sicherheitsupdates arbeiten. Wie wirksam dieser Schutz im Einzelfall ist, hängt allerdings von der jeweiligen Sicherheitslücke, den verfügbaren Schutzregeln und der Konfiguration ab.
Warum eine WAF für Webseiten und Onlineshops besonders sinnvoll ist
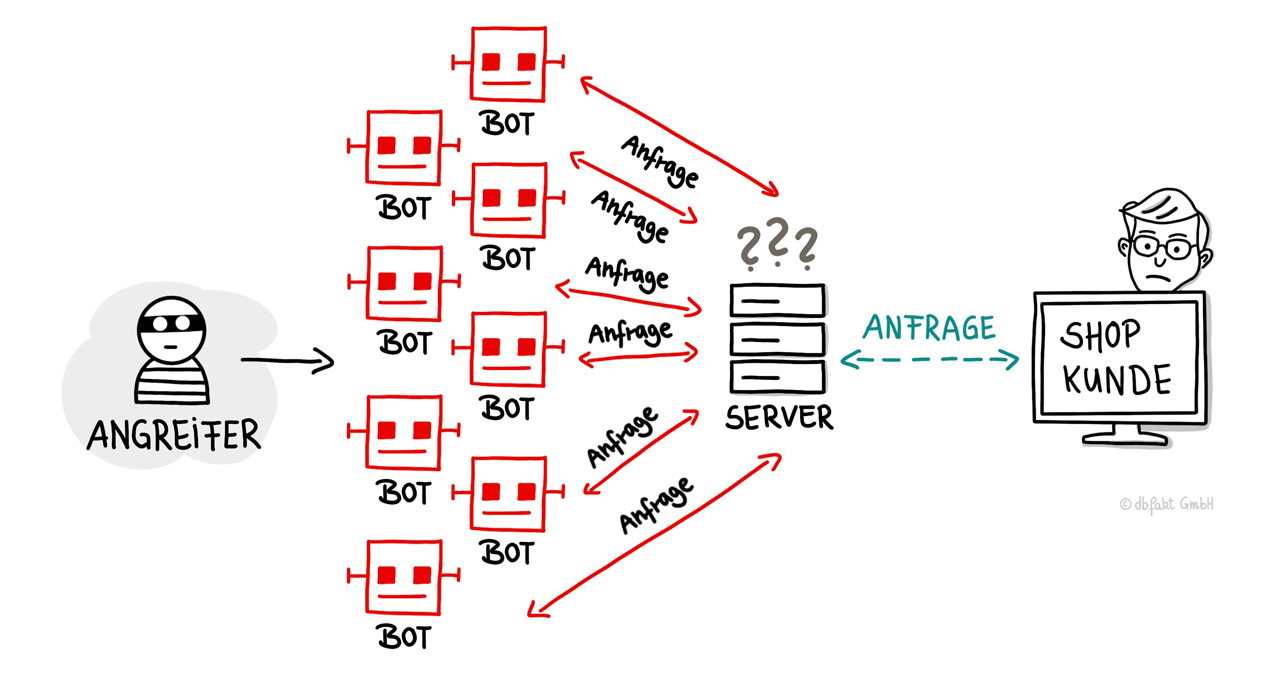
Webseiten und Onlineshops sind häufig rund um die Uhr öffentlich erreichbar. Dadurch können automatisierte Angriffssysteme jederzeit versuchen, bekannte Schwachstellen auszunutzen. Bei Onlineshops kommt hinzu, dass häufig geschäftskritische Prozesse betroffen sind. Dazu gehören beispielsweise Kundenkonten, Bestellungen, Schnittstellen zur Warenwirtschaft, Zahlungsprozesse und der Austausch von Bestandsinformationen.
Ein erfolgreicher Angriff kann deshalb weitreichendere Folgen haben als die vorübergehende Nichterreichbarkeit einer Webseite. Eine vorgeschaltete WAF kann dazu beitragen, die Angriffsfläche zu reduzieren und die vorhandene Infrastruktur zusätzlich abzusichern. Dabei sollte sie immer Bestandteil eines umfassenderen Sicherheitskonzepts sein, das auch regelmäßige Updates, Datensicherungen, Zugriffsschutz und eine kontinuierliche Überwachung berücksichtigt.
Warum wir eine vorgeschaltete WAF künftig voraussetzen
Die Erfahrungen aus aktuellen Sicherheitsvorfällen zeigen, dass ein verantwortungsvoller technischer Betrieb bestimmte Mindeststandards voraussetzt.
Wir haben unsere Kunden deshalb bereits in früheren Mitteilungen auf die Bedeutung einer vorgeschalteten Web Application Firewall hingewiesen. Mittlerweile betrachten wir eine geeignete WAF als grundlegende Voraussetzung für die weitere technische Betreuung öffentlich erreichbarer Webseiten und Webanwendungen.
Für Webseiten, die ohne eine geeignete vorgeschaltete Web Application Firewall betrieben werden, können wir künftig keinen technischen Support mehr leisten. Diese Entscheidung dient dem Schutz der betreuten Systeme und einer verlässlichen Sicherheitsstrategie. Ohne entsprechende Schutzmaßnahmen können wir das notwendige Sicherheitsniveau und einen verantwortungsvollen Betrieb nicht gewährleisten.
Kunden, die bislang auf eine WAF verzichtet haben, empfehlen wir daher ausdrücklich, die Einrichtung einer geeigneten Lösung zeitnah vorzunehmen.
Fazit: Gute IT-Sicherheit besteht aus mehreren Schutzebenen
Neue Sicherheitslücken lassen sich nicht grundsätzlich verhindern. Entscheidend ist deshalb, wie schnell geeignete Schutzmaßnahmen umgesetzt werden können und wie gut die vorhandene Infrastruktur vorbereitet ist. Der aktuelle Vorfall verdeutlicht, dass eine vorgeschaltete Web Application Firewall einen wichtigen Beitrag zur Absicherung von Webseiten und Onlineshops leisten kann.
In Verbindung mit regelmäßigen Sicherheitsupdates, einer professionellen Serverbetreuung und einer durchdachten Sicherheitsstrategie entsteht ein deutlich robusteres Gesamtsystem. Wir werden die weitere Entwicklung aufmerksam verfolgen und erforderliche Sicherheitsmaßnahmen im Rahmen unserer technischen Möglichkeiten und Zuständigkeiten zeitnah umsetzen.
Sie sind unsicher, ob Ihre Webseite oder Ihr Onlineshop bereits ausreichend durch eine WAF geschützt ist? Gerne beraten wir Sie zu den technischen Voraussetzungen und geeigneten Absicherungsmöglichkeiten.
FAQ
Nein. Entscheidend ist, welche Cloudflare-Funktionen aktiviert sind und wie die Sicherheitsregeln konfiguriert wurden. Eine bloße Nutzung von Cloudflare garantiert keinen vollständigen Schutz.
Nein. Eine WAF ist eine zusätzliche Schutzmaßnahme. Sicherheitsupdates müssen weiterhin zeitnah installiert werden, um bekannte Schwachstellen dauerhaft zu beheben.
Ja, eine WAF kann auch bei einem Managed Server sinnvoll sein. Der Hosting-Anbieter kümmert sich zwar häufig um die technische Serverwartung, eine zusätzliche Schutzebene für Webanwendungen bietet jedoch weitere Sicherheit.
Ja. Automatisierte Angriffe unterscheiden nicht grundsätzlich zwischen großen und kleinen Webseiten. Auch kleinere Unternehmenswebseiten können von einer zusätzlichen Absicherung profitieren.